「うちのような小さな会社のWebサイトにも、サイバー対策が必要なのか。」
「サーバーのセキュリティ機能があれば、WordPress側の対策はいらないのか。」
「クラウドが攻撃されたとき、ホームページを戻すデータは手元にあるだろうか。」
当事務所のWebサイトでも、アクセスを遮断した記録は50万件を超えていました。小規模だからといって、Webサイトのリスク管理を後回しにはできません。当事務所では、サーバーのWAFとWordPressのプラグインによる二段構えの防御に加え、クラウドへの攻撃に備えて、バックアップを手元のパソコンにも保存しました。
本記事は、当事務所が実際に設定・点検・修正・保存を行い、管理画面や作業記録で確認した一次情報に基づく実践記録です。自社で管理している経営者にも、保守会社へ任せている経営者にも、確認の手がかりになるようまとめました。
「サイバー攻撃を心配するのは、大企業や有名な会社だけではないか」。そう考えている経営者の方もいらっしゃるかもしれません。しかし、当事務所の実際の管理画面には、次の数字が表示されていました。
IP Location Blockに表示されたアクセス遮断件数568,981件2026年10月15日に確認した統計画面の「BLOCKED」の値です。
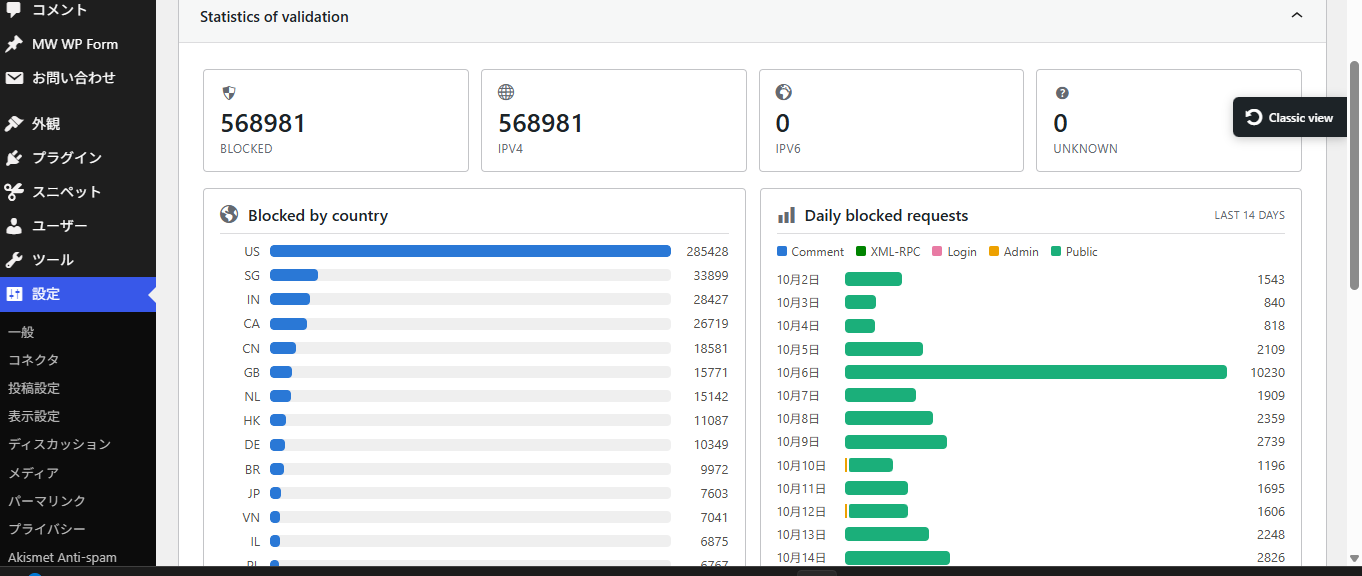
※この数字はプラグインによるアクセス遮断件数であり、すべてを悪意ある攻撃と確認した数字や、攻撃者の人数ではありません。集計開始日は未確認のため、直近14日間の攻撃件数とも扱いません。
当事務所がこの記録から重視したのは、小規模な事務所のサイトでも、アクセスを選別・遮断する備えが実際に必要になっているということです。「今まで問題なく表示されていた」という感覚だけで、管理を済ませることはできません。
警察庁によると、2026年上半期に国内で認知されたランサムウェア被害は123件で、半期として過去最多でした。ランサムウェアは、データを暗号化して使えなくし、元に戻す対価を要求する不正プログラムです。[1][2]
当事務所では、エックスサーバー側のWAFと、WordPress側のIP Location Blockを組み合わせています。サーバーとWordPressという異なる場所に防御を置く、二段構えの考え方です。
| 防御を置く場所 | 仕組みと役割 |
|---|---|
| サーバー側 WAF |
通信に含まれる内容から、Webサイトの弱点を悪用するような不審なアクセスを検知・遮断します。 |
| WordPress側 IP Location Block |
接続元のIPアドレスや国情報などを使い、設定した条件に基づいてアクセスを許可・遮断します。 |
WAFは「Webアプリケーションファイアウォール」の略で、Webサイトへの通信を検査する仕組みです。IP Location BlockはWordPressへ追加するプラグインで、接続元に応じたアクセス制限などを担います。役割の異なる対策を組み合わせて、サイトを守っています。[8][9]
当事務所の本番ドメイン「wada-keiei.com」では、XSS・SQL・ファイル・メール・コマンド・PHPの各対策が、すべてONになっていることを確認しました。
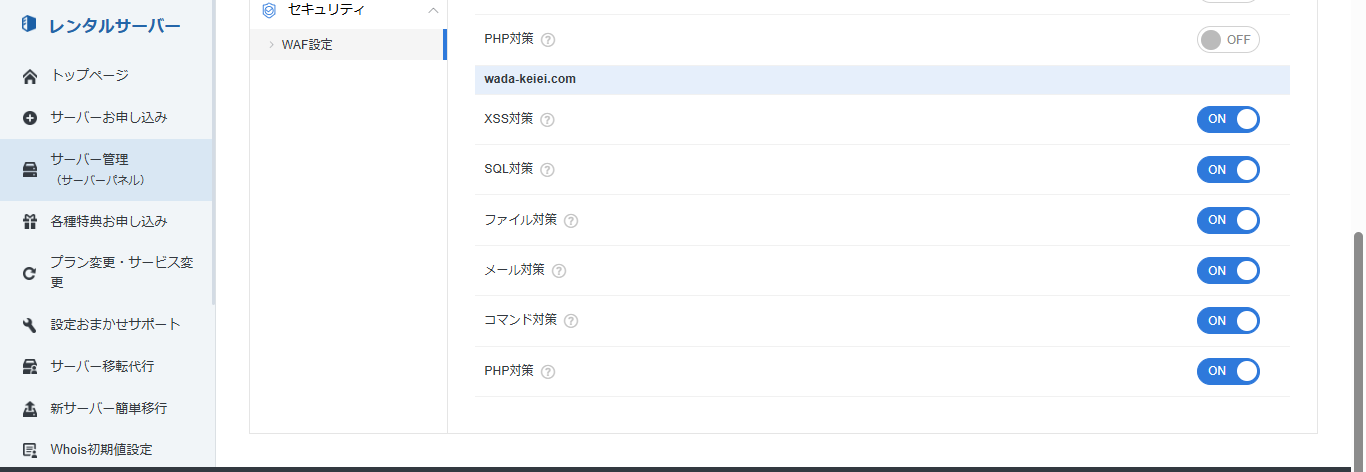
WAFは今回初めて有効にしたのではなく、既存の設定を点検しました。前掲の568,981件はWordPress側のプラグインの記録で、WAFの遮断件数を加えた合計ではありません。
大切なのは、防御を一つの機能だけに任せないことです。当事務所ではWAFとプラグインを併用し、さらにログインの強化、ソフトウェアの更新、不要な機能の整理を重ねています。
ただし、二つの仕組みを入れればすべての攻撃を防げるわけではありません。WAFはプログラム自体の弱点を修正する機能ではないため、更新管理も必要です。また、お客様の閲覧や問い合わせなど、必要なアクセスを妨げていないかも確認します。[8]
自社サイトの管理画面を、最後に確認したのはいつでしょうか。「制作会社に任せている」「普通に表示されている」と、公開後の管理が後回しになっていないでしょうか。
警告があることは侵入された証拠ではなく、「良好」も安全の保証ではありません。当事務所でもサイトヘルスは「良好」でしたが、それとは別に、設定やプログラムの確認・修正を行いました。
通知を誰も見ない状態にしないことが、最初の対策です。更新が残っていれば担当者と対応期限を決め、バックアップや互換性を確認して進めます。判断が難しい場合は、表示された項目名を保守担当者へ伝えてください。
当事務所では、WordPressとエックスサーバーの管理アカウントに二要素認証を追加しました。パスワードに加えて認証アプリの確認コードを使い、本人確認を強化する仕組みです。
設定後は普段使う経路でログインを確認し、認証アプリを使えなくなった場合に備える回復コードも発行しました。記事を編集する入口と、サーバーを管理する入口は別なので、両方を守る必要があります。
記事の投稿とソフトウェアの更新は別です。記事を毎週書いていても、サイトを動かす仕組みが古ければ、脆弱性、つまり不正な操作や侵入につながり得る弱点が残ることがあります。[5]
当事務所では、安全上の理由で公式配布が停止されていたプロフィール表示用プラグインを削除しました。先に別の方法でプロフィールを表示し、問題がないことを確認してから切り替えています。
プラグインは無効化しても通常はファイルが残り、弱点の種類によっては悪用される場合があります。使わないものは削除を検討し、更新通知がなくても、開発終了や配布停止の有無を確認します。[6]
このほか、検索語の表示処理の修正、古いプログラムの重複読み込みの解消、不要な旧ファイルの削除も行いました。必要な機能と戻す方法を確認しながら変更し、主要ページのパソコン・スマートフォン表示と通常の検索を確かめています。
私自身、クラウドなら安全だと思っていた面がありました。しかし、クラウドへの攻撃で企業のウェブサイトが開けなくなったという事例を知り、サーバー側のバックアップだけに頼ってよいのか、と考えました。
サーバー側にバックアップがあっても、そのサービスや管理画面を使えなければ、必要なデータを取り出せない可能性があります。そこで、運用しているサーバーとは別の場所にも、サイトを戻すためのデータを持つことにしました。
2026年10月14日、同じ10月12日分を選んだ次の二つを、手元のパソコンへ保存しました。
WordPressの復旧には両方が必要です。今回は保存先に二つがそろい、転送が完了していることまで確認しました。
WAFとプラグインは、侵入や不正なアクセスへの備え。バックアップは、サイトを失ったり使えなくなったりした場合の備えです。当事務所では、この「守る対策」と「戻す備え」を組み合わせています。
パソコンへの保存は完了しましたが、復元テストはまだ行っていません。今回の到達点と今後の課題は、次のとおりです。
| 確認すること | 当事務所の実施状況 |
|---|---|
| パソコンへの保存 | 完了。10月12日分のサイトファイルとデータベースを保存。 |
| 切り離した媒体への保管 | 今後の課題。外付けSSD・HDDなど、通常はパソコンにつながない記録媒体への追加保管。 |
| 復元テスト | 未実施。保存データからサイトを戻し、動作を確かめる作業。 |
パソコンにも故障や感染のリスクがあります。警察庁はバックアップをネットワークから切り離して保存する備えを勧め、IPAも中小企業向けの基本対策にバックアップを位置付けています。[2][7]
今回の保存対象はサイトファイルとデータベースであり、メールやサーバー全体の設定一式ではありません。何を保存し、誰がどう戻すかを把握しておくことも大切です。
ホームページは、会社の信用、問い合わせ、受注につながる経営資産です。その管理を、詳しい人だけの仕事にしてしまわず、経営者も次の項目を確認してください。
小規模な当事務所にも、50万件を超えるアクセス遮断の記録がありました。この実例を、自社のWebサイトを見直すきっかけにしていただければと思います。まず管理画面を開くか、担当者と一緒に確認する時間をつくってください。
事業停止が資金繰りに与える影響を整理したい方へ
画面右下の「AI経営参謀に聞く(無料)」では、財務・資金繰り・経営改善の疑問を相談できます。例えば、次のように入力してみてください。
「自社の受注や請求業務が止まった場合に備えたいです。入金と支払いへの影響を整理できるよう、一つずつ質問し、優先して確認すべきことをまとめてください。」
整理結果は、社内の相談メモやお問い合わせに使えます。技術的な設定・復旧は、保守担当者やセキュリティの専門家に確認してください。
AIの利用は任意です。対象は、自社の経営改善に取り組む経営者・役員・社内担当者です。コンサルタント、税理士・会計事務所、M&A会社等の外部専門事業者の利用は対象外です。
執筆:和田経営相談事務所 代表 和田健一(元銀行員・中小企業診断士)
主な実施記録:2026年10月10日・14日/掲載画面の確認:10月15日/記事更新:10月17日
参考資料
[1]警察庁「ランサムウェア被害拡大中」(2026年9月)
[2]警察庁「ランサムウェア被害防止対策」
[3]WordPress公式「サイトヘルス画面」
[4]WordPress公式「Dashboard Updates screen」
[5]WordPress公式「Hardening WordPress」
[6]Wordfence「WordPress Security Checklist」
[7]IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
[8]エックスサーバー「WAF設定」
[9]WordPress公式プラグイン紹介「IP Location Block」
事業を止めない備えは、財務基盤や経営体制の見直しにもつながります。資金繰りや経営改善のお困りごとは、当事務所へお聞かせください。
自社の財務基盤を盤石にし、本気の事業成長を目指す方は、ぜひ一度当事務所へご相談ください。

数字を読み、現場を知り、経営の次の一手をともに考える。
愛媛県松山市を拠点に全国の中小企業を支援する、中小企業診断士・FP1級技能士。銀行員17年、経営コンサルタント15年の経験と、100社以上の支援実績をもとに、銀行融資・資金繰りから、収益改善、人材・組織づくり、事業承継まで、会社全体を見渡した経営支援に取り組んでいます。
大切にするのは、経営者の思いを、数字と実行できる計画につなげること。相談から分析・提案・実行支援まで、代表の和田が直接担当します。必要に応じて外部専門家とも連携し、貴社の利益を優先して、取り組む課題と順番をともに考えます。
自ら実践するWeb運用や、情報管理に配慮したAI活用の知見も支援に生かします。目指すのは、自社で判断し、改善を続けられる会社づくりです。
和田経営相談事務所
代表 和田健一
中小企業診断士・FP1級技能士
認定経営革新等支援機関