小さな会社のWebサイトも、不正アクセスの対象になります。企業名を知らなくても、自動プログラムはインターネット上のサイトを探し、ログインやソフトウェアの弱点を試すことができるためです。
最初に確認したいのは、「誰が更新するか」「誰が管理画面に入れるか」「被害時にどう復旧するか」の3点です。当事務所での経験を踏まえ、経営者が担当者や制作会社へ確認する内容を整理します。
情報基準日:2026年9月7日
これは、私がコンサルティングに入った複数の会社で実際に確認したことです。自社のWebサイトがWordPressなどの何の仕組みで作られているか分からず、経営者が管理画面に一度も入ったことがない。そうしたケースがありました。
そこで一緒に管理画面を確認すると、サイトの健康状態や更新に関する警告が表示されていました。確認した問題には、次のようなものがあります。
社内では「制作会社に任せている」と考えている。しかし、制作会社側でもその警告を確認しておらず、結果として誰もチェックしていないケースがありました。警告を見る機会がないまま、対応すべき問題が残っていたのです。
サイトが普段どおり表示されていても、管理の状況までは分かりません。修正されない弱点が残れば、自動的に弱点を探す攻撃につけ込まれるおそれがあります。サイトを作った後、誰が警告を確認し、誰が対応するのかを決める必要があります。
狙われる価値は、サイトに置いた秘密情報だけではありません。サイトの仕組みや、自社への信用が悪用される可能性もあります。
ただし、不審なアクセスを受けたことと、侵入されて被害が出たことは別です。件数だけで判断せず、何を試され、対策がどう働き、実際の異常があるかを確認します。
まず制作会社に、自社サイトを何で構築しているか、管理画面を誰が確認しているかを聞きましょう。WordPressなら、担当者と一緒に「ツール」→「サイトヘルス」を開き、「ステータス」と更新の通知を確認します。画面の表示や利用できる項目は、バージョン・権限などで異なります。WordPress公式:サイトヘルス画面
サイトヘルスには、セキュリティや動作上の改善事項が示されます。警告があるだけで侵入済みとは判断できません。表示内容を控え、次の質問とともに担当者へ確認してください。
更新・アクセス管理・バックアップは、WordPress公式のセキュリティ対策でも扱われています。自社と委託先の担当を分け、未対応の項目には期限を決めます。WordPress公式:セキュリティ強化
古い環境をまとめて更新すると、不具合が起きる場合もあります。更新前に担当者へバックアップと互換性の確認を依頼し、対応後の動作確認まで決めて進めます。
すでに不審な表示や転送が起きている場合
発見時刻と画面を控え、保守担当者へ連絡してください。自己判断でログやファイルを消したり、バックアップを上書きしたりせず、調査と安全な復旧の進め方を確認します。
私も当初は、「地方の小さな経営相談事務所が、わざわざ狙われるだろうか」と考えていました。しかし、自社サイトへのアクセス状況を調べるうちに、知名度だけでは判断できないと気づきました。
2026年1月22日の記事では、当時の状況を「1日あたり1,000回以上の不正アクセス」と報告しました。以下は、その記事に掲載した画面です。
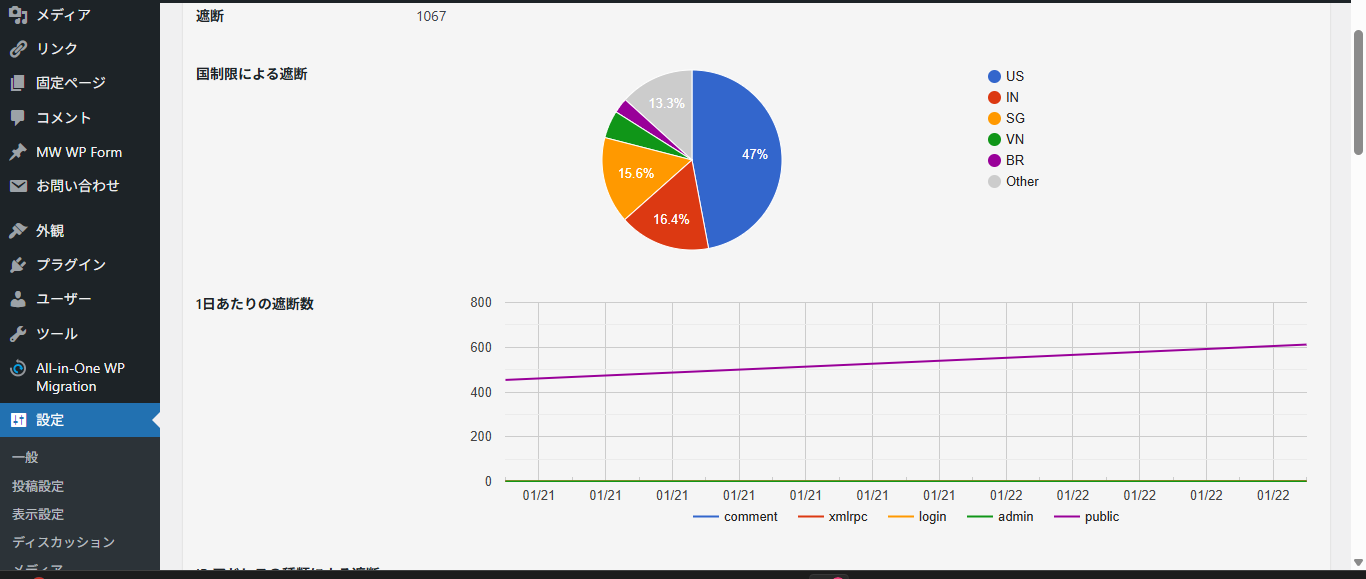
当時の記事に掲載した自社サイトのアクセス状況の画面。クリックすると拡大できます。
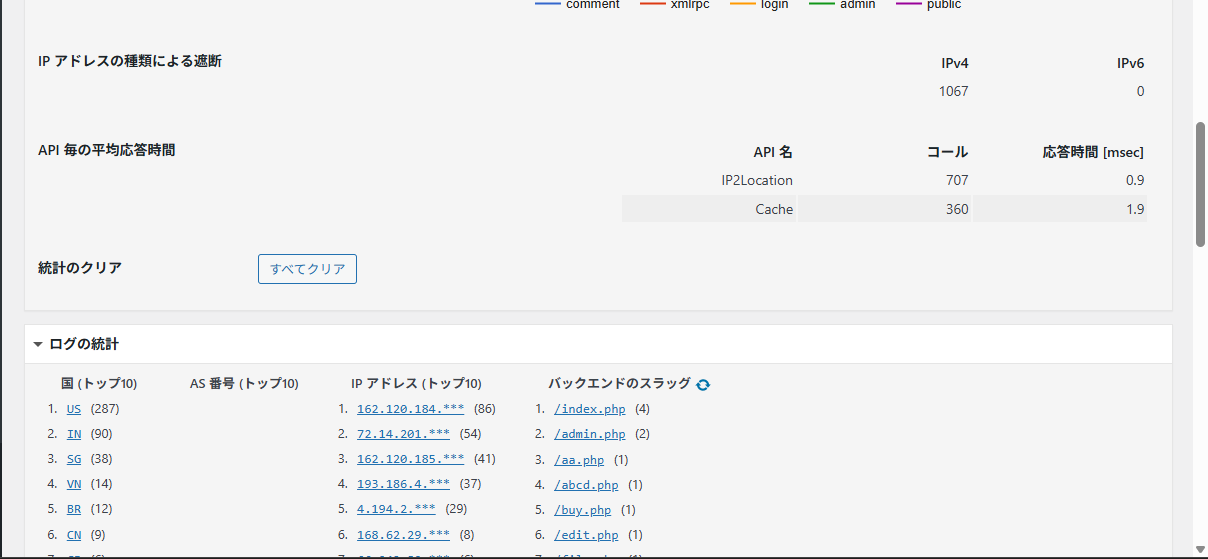
当時の記事に掲載した自社サイトへのアクセス記録の画面。クリックすると拡大できます。
この数字は、当時の記事で報告したアクセスの件数です。1,000人の攻撃者や、1,000回の侵入成功を意味しません。同じ相手による繰り返しの要求を含み得るため、集計期間や分類方法と一緒に読む必要があります。
元記事で触れた「xmlrpc.php」は、WordPressの正規の外部連携機能に使う入口です。攻撃に利用される場合もありますが、その名前自体が裏口や感染の証拠になるわけではありません。WordPress公式:XML-RPC API
「flower.php」「buy.php」などへの要求も、ファイル名だけでウイルスの存在を断定できません。要求先、サーバーの応答、実際に置かれたファイルなどを担当者が確認します。
当時は国・地域によるアクセス制限も試しました。ただし、通知が減ったことだけで、すべての脅威を防いだとは判断できません。国内の経路を使う通信もあり、海外からの正当な利用まで制限する可能性があります。
アクセス制限は、自社の利用者と運用に合わせて判断します。
海外アクセスの遮断やログインURLの変更は、更新・アカウント管理・復旧への備えと組み合わせて検討します。WordPress公式も、国による制限が正当な利用者を妨げる可能性を示しています。WordPress公式:ログイン攻撃への対策
海外アクセスの制限範囲や検索・AIサービスへの対応は、海外アクセス遮断は必要?中小企業サイトの守りと検索・AI対応で確認できます。
「管理状況もよく分からない」という段階でも、サイトの用途と不安を言葉にするところから始められます。画面右下の「AI経営参謀に聞く(無料)」を開き、次の文を自社の状況に合わせて送信してください。
当社は[業種]の会社で、サイトを[会社案内・問い合わせ・予約・販売]に使っています。構築方法は[WordPress・その他・不明]、管理担当は[社内・制作会社・不明]です。管理画面の警告や更新、バックアップの状況は[分かる範囲を記入。不明でも可]です。
担当者に確認する質問を、優先順位と理由を添えて整理してください。不足する情報は質問し、この情報だけでサイトが安全か、侵入されているかを断定しないでください。
入力は自社の状況の概要にとどめ、パスワード・認証コード・顧客情報は含めないでください。AIの回答は確認事項を整理する補助です。実際の設定や被害の有無は、管理担当者や技術専門家へ確認します。
「誰が更新するか」「誰が管理画面に入れるか」「どう復旧するか」。この3点を説明できることが、Webサイトを守るための第一歩です。
Webサイトは、顧客に自社を知ってもらい、問い合わせを受ける経営上の窓口です。担当者や制作会社と管理状況を共有し、必要な対策と費用の優先順位を決めていきましょう。
Webサイトの管理体制を、経営課題として整理したい方へ
和田経営相談事務所では、経営者が確認すべき論点や、委託先との役割分担、対策の優先順位を整理するご相談を承ります。ご相談の際は、サイトの用途、現在の管理体制、困っていることをお知らせください。技術的な調査・復旧が必要な場合は、保守担当者や専門家と対応範囲を確認します。
和田経営相談事務所 代表 和田 健一

数字を読み、現場を知り、経営の次の一手をともに考える。
愛媛県松山市を拠点に全国の中小企業を支援する、中小企業診断士・FP1級技能士。銀行員17年、経営コンサルタント15年の経験と、100社以上の支援実績をもとに、銀行融資・資金繰りから、収益改善、人材・組織づくり、事業承継まで、会社全体を見渡した経営支援に取り組んでいます。
大切にするのは、経営者の思いを、数字と実行できる計画につなげること。相談から分析・提案・実行支援まで、代表の和田が直接担当します。必要に応じて外部専門家とも連携し、貴社の利益を優先して、取り組む課題と順番をともに考えます。
自ら実践するWeb運用や、情報管理に配慮したAI活用の知見も支援に生かします。目指すのは、自社で判断し、改善を続けられる会社づくりです。
和田経営相談事務所
代表 和田健一
中小企業診断士・FP1級技能士
認定経営革新等支援機関